 0
 14분
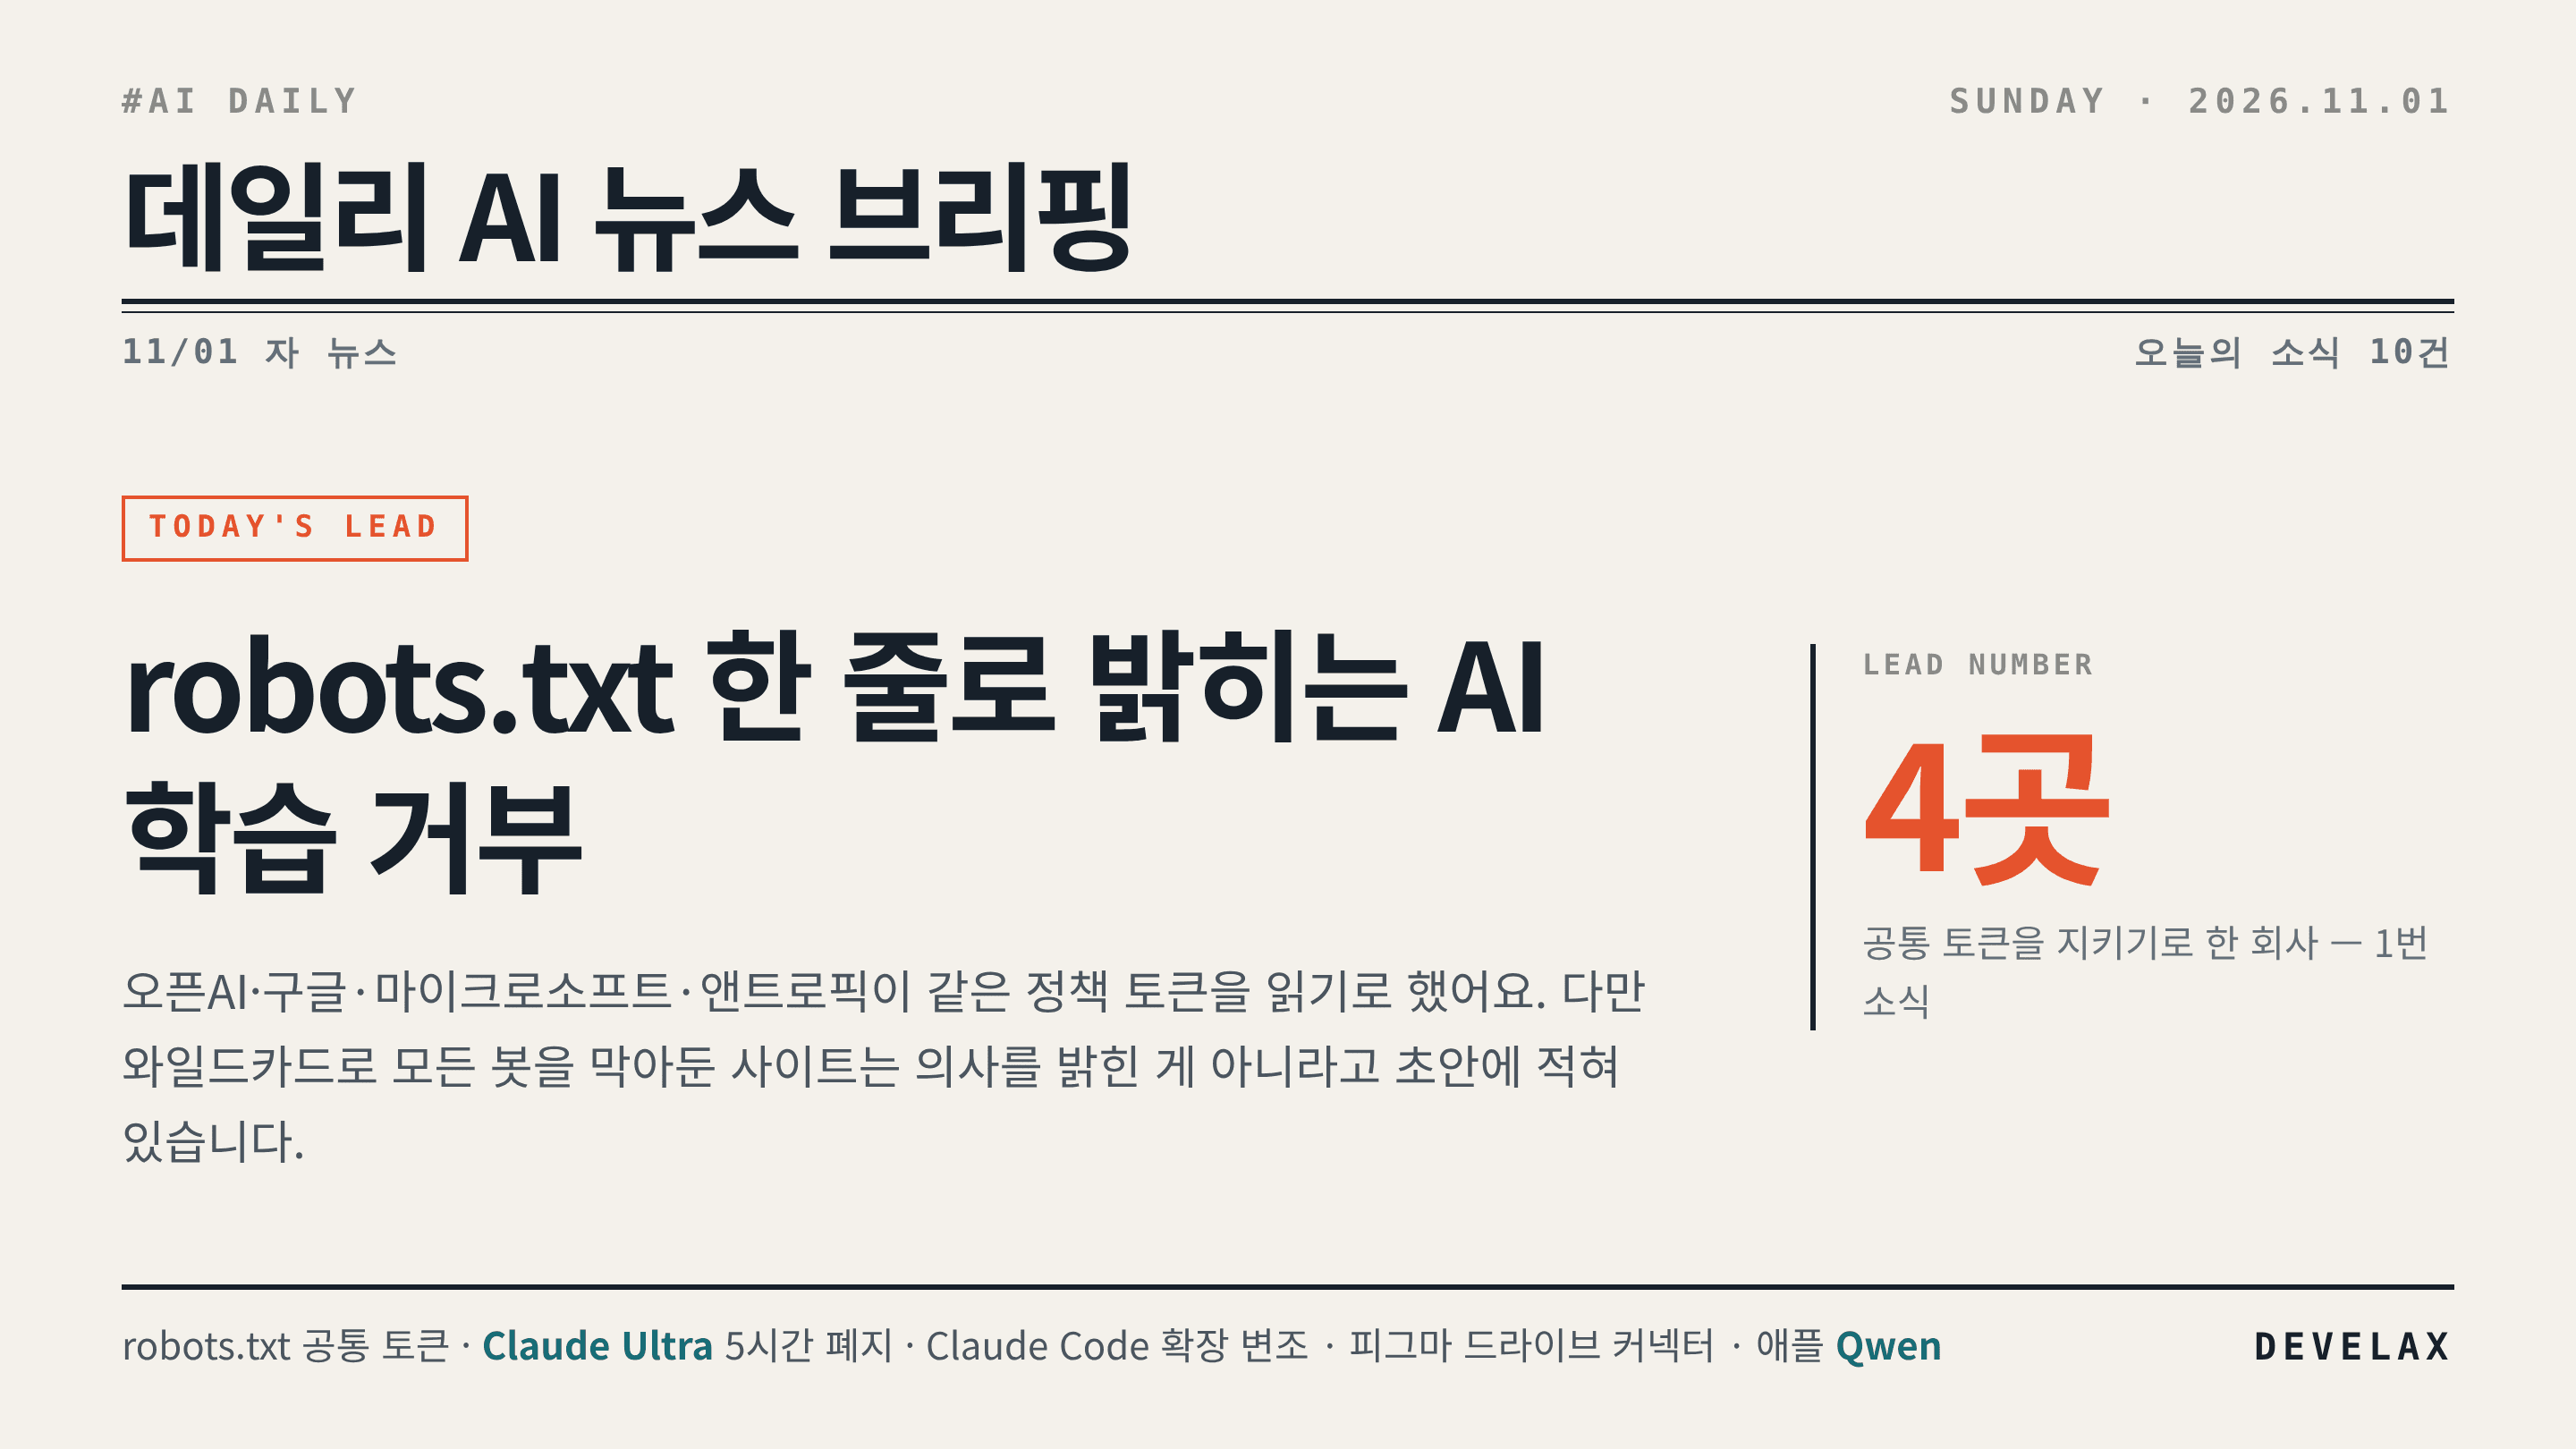
주말 창이라 신제품 발표는 조용했는데, 미국 금요일 낮에 굵은 발표가 몰렸어요.
오픈AI·구글·마이크로소프트·앤트로픽이 robots.txt 한 줄로 AI 학습 거부를 밝히는 공통 토큰에 합의했고, 앤트로픽은 Max 20x를 Ultra로 바꾸면서 5시간 한도를 없앴고요.
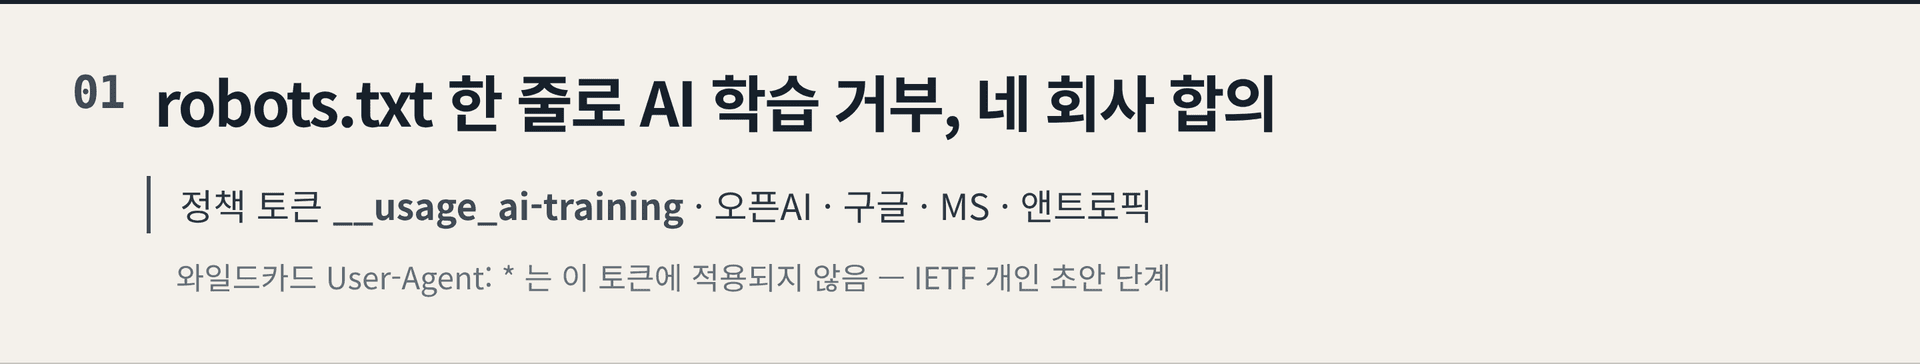
오픈AI·구글·마이크로소프트·앤트로픽이 robots.txt 한 줄로 AI 학습 거부를 밝히는 공통 방식을 받아들이기로 했어요. 🤖
지금까지는 GPTBot, Google-Extended처럼 업체별 크롤러 이름을 하나하나 적어야 했는데, 앞으로는 __usage_ai-training 이라는 정책 토큰을 User-Agent 줄에 적으면 됩니다.
근거 문서는 앤트로픽의 Kevin Kelley가 IETF에 낸 개인 초안이고요, 아직 IETF가 채택한 표준은 아니라 "no formal standing" 이라고 datatracker에 그대로 적혀 있습니다.
적용 시점은 회사마다 달라서 오픈AI는 "앞으로 몇 달 안", 마이크로소프트는 2027년 2월 1일 크롤링분부터, 구글은 2027년을 목표로 잡았어요.
가장 조심할 대목은 초안 4.2절에 와일드카드가 이 토큰에 적용되지 않는다고 분명히 적혀 있다는 점인데, User-Agent: * 로 모든 봇을 막아둔 사이트도 학습 거부 의사는 밝히지 않은 상태로 남습니다.
회사 홈페이지나 블로그를 관리하신다면 기존 차단 규칙과 별도로 토큰 그룹을 한 줄 더 적어두는 작업이 생겼다고 보시면 돼요.
🔗 Google Search Central · Microsoft Bing 공식 블로그 · IETF 초안
앤트로픽이 Max 20x 요금제 이름을 Ultra로 바꾸고, 인증된 계정에서는 5시간 한도를 없앴어요. ⏱️
Max 5x는 그냥 Max(월 $100), Max 20x는 Ultra(월 $200)가 됐고 가격은 그대로라서 기존 가입자는 따로 할 일이 없습니다.
이름을 바꾼 이유는 주간 한도가 생긴 뒤에도 '20x' 표기가 남아 주간 사용량도 20배라고 오해하는 분이 많아서였고요, 실제 Ultra 주간 한도는 Pro의 10배입니다.
공식 가격 페이지와 지원 문서를 보면 Ultra는 인증 계정에 5시간 한도가 없고, Max는 5시간·주간 모두 Pro의 5배로 유지됩니다.
인증은 계정·결제 이력으로 자동 처리되고 신청 절차가 없는데, 설정의 Usage 화면에서 'Current session' 막대가 안 보이면 인증된 상태예요.
하루 종일 Claude를 돌리다 5시간 창이 차서 기다리던 분은 그 대기가 사라지지만, 주간 한도는 그대로라 총량이 늘어난 건 아니라는 점도 같이 봐두시면 좋습니다.
🔗 Claude 공식 가격 페이지 · Ultra 플랜 지원 문서
Cursor 마켓플레이스에 올라온 Claude Code VS Code 확장 2.1.313이 변조판이었어요. 🔓
10월 29일 태평양시 오전 2시 27분부터 오후 1시 35분까지 약 11시간 유통됐고, 최대 5천 명이 노출됐을 수 있다고 합니다.
확장을 불러오는 시점에 자동으로 도는 로더가 들어 있어서, Claude Code를 쓰지 않아도 공격자 SSH 키가 authorized_keys에 들어가고 리버스 터널이 열리려 시도했고요.
macOS는 LaunchAgent, 윈도우는 예약 작업으로 유지되면서 1분쯤마다 터널을 다시 열려 했고, Git 이메일과 공개 IP, 민감한 자격증명과 연결된 환경변수 이름까지 서버로 보냈습니다.
Cursor는 확장을 내리고 마켓플레이스 전체를 일시 중단해 점검했으며 앤트로픽이 만든 것이 아니라고 밝혔는데, 계정이 어떻게 탈취됐는지는 아직 설명이 없어요.
그 시간대에 받으셨다면 svc-telemetry 라는 이름의 SSH 키가 있는지 확인하고, 2.1.314 이상으로 올린 뒤 접근 가능했던 토큰과 배포 키를 다시 발급하는 쪽이 안전합니다.
🔗 BleepingComputer · The Register
피그마 에이전트에 구글 드라이브를 연결하는 커넥터가 열렸는데, 무료 Starter를 포함한 전 플랜입니다. 📂
드라이브에 있는 문서를 피그마 파일로 가져오고, 피그마 안에서 드라이브 파일을 새로 만들고, 에셋을 캔버스로 불러와 편집하는 것까지 됩니다.
프롬프트 입력창의 + 메뉴에서 커넥터를 추가하면 되고요, 공식 릴리즈 노트 제목에도 "available on all plans" 라고 적혀 있습니다.
리서치 정리나 실제 데이터 참조처럼 기획 문서를 옆에 띄워두고 베껴 넣던 작업을 에이전트에 바로 물릴 수 있게 됐어요.
같은 날 Weave 도구 사내 배포도 열렸는데 이쪽은 Organization·Enterprise 전용이라, 무료로 당장 써볼 수 있는 건 드라이브 커넥터입니다.
오픈AI가 챗GPT 안전 정책을 손봤는데, 청소년 계정에는 무기·보안 시스템의 실용적 정보를 주지 않게 됐어요. 🛡️
폭력 의도가 안 보이는 질문이어도 그렇고, 성인으로 가입했어도 연령 추정 시스템이 미성년으로 판단하면 청소년 환경으로 옮깁니다. 잘못 분류된 성인은 Persona로 연령 확인을 할 수 있고요.
나이와 무관하게 전체 사용자에게 적용되는 것도 있는데, 과거 대규모 공격을 재구성해 주는 응답은 쓰인 무기나 입수 경로까지 막히고 피해 규모를 견주는 서술도 피합니다.
폭력에 집착하는 양상이 보이는 대화는 챗GPT가 자동으로 끝낼 수 있고, 그렇게 종료된 대화가 여러 번 쌓이면 계정을 일정 기간 정지할 수도 있습니다.
오픈AI는 2026년 3분기에 임박한 폭력 위협을 법 집행기관에 200건 넘게 넘겼다고 적었고, 2027년 초부터 반년마다 커뮤니티 안전 보고서를 내겠다고 했어요.
사내 챗봇을 외부 고객이나 미성년 이용자에게 열어둔 조직이라면 연령 구분 로직과 위험 대화 종료 기준을 사내 규정에 어떻게 적어둘지 참고할 만한 사례입니다.
시스코 탈로스가 공개한 Volta 인포스틸러는 훔친 자료를 LLM에게 넘겨 피해자의 값을 매기는 악성코드예요. 🕵️
브라우저 비밀번호와 쿠키, 결제 카드, 디스코드·텔레그램·스팀 토큰, SSH·클라우드 키, 저장된 와이파이 비밀번호까지 거두고 암호화폐 지갑 금고에는 자체 크래커를 돌립니다.
그다음 OpenRouter를 통해 모델에게 "포렌식 정보 분석관" 역할을 주고, 피해자 자산을 환금성 기준 상·중·하로 나눈 보고서를 받아 AI_Analysis.txt 로 함께 빼냅니다.
기본 모델은 anthropic/claude-opus-4.6 이고 거부당하면 moonshotai/kimi-k2, 그다음은 google/gemini-2.5-flash 로 넘기게 적어뒀는데, 거부를 예상하고 설계했다는 뜻이고요.
탈로스는 AI가 새로운 공격 기능을 더한 게 아니라 운영자가 하던 분석 작업을 대신한다는 점을 짚었습니다.
방어 쪽에서는 Chrome을 헤드리스 옵션으로 실행하는 프로세스를 제한하고 경보를 걸어두는 것, 자격증명을 하드웨어 기반 저장소에 보관하는 것을 권했어요.
애플이 중국용 애플 인텔리전스에 알리바바 Qwen을 넣는다고 공식 확인했어요. 📱
12월 iOS 27.3과 함께 일반 공개되고, 개발자 베타는 11월 4일부터 들어옵니다.
시리가 폭넓은 지식이 필요한 요청을 Qwen에 넘기고, 사진이나 PDF·발표자료 같은 문서를 두고 묻는 것도 되고요, 작성 도구에서 새 글을 만드는 데도 쓰입니다.
1차 공개 범위는 라이브 번역·작성 도구·클린업·젠모지·알림 요약·타이핑 시리고, WWDC 2026에서 보여준 차세대 시리는 빠졌습니다.
대상 기기는 아이폰 16 이후와 아이폰 15 Pro 계열·아이폰 에어이며 시리와 기기 언어가 영어나 중국어 간체여야 하고, 다른 애플 플랫폼은 규제 승인 뒤로 미뤄졌어요.
중국향 앱이나 콘텐츠를 다루신다면 12월부터 단말 안에서 도는 AI 기능의 전제가 바뀐다고 보시면 됩니다.
🔗 The Apple Post · The Next Web
구글이 궤도에 올린 위성의 TPU에서 AI 추론을 처음 성공시켰어요. 🛰️
10월 1일 올린 프로토타입 위성이 몇 주간 점검을 마친 뒤, 오픈 모델 Gemma 4로 우주에 있는 기분을 묻는 하이쿠를 만들어 지상으로 내려보냈습니다.
구글은 이를 데이터센터급 TPU가 궤도에서 내놓은 첫 AI 응답이라며 "Hello World" 로 적었고, 수신은 노르웨이 스발바르 상공을 지날 때 이뤄졌고요.
이어진 시험에서는 우주를 소재로 한 리머릭과 텔레메트리 상태를 묻는 프롬프트도 돌렸습니다.
다음 단계는 궤도에서 TPU가 열과 방사선을 얼마나 견디는지 보는 시험이고, 2027년에는 위성 두 기를 서로 잇는 구성이 예정돼 있어요.
결과물이 하이쿠 한 편이라 연산량으로 지금의 대규모 추론과 견줄 단계는 아니지만, 데이터센터 전력과 용지 제약을 비켜 가는 선택지가 검증 단계에 들어섰다는 신호로 볼 만합니다.
삼성이 10월 31일 용인 삼성인력개발원에서 샘 올트먼 오픈AI CEO를 초청해 사장단 간담회를 열었어요. 🤝
전자·금융·바이오 등 관계사 사장단 50여 명이 참석했고 주제는 'AI가 바꿀 다음 10년, 기업의 선택'이었습니다.
간담회에 앞서 사장단이 생성형 AI 활용법을 직접 실습했고, 올트먼 CEO는 코덱스를 쓸 수 있는 '코덱스 마이크로 키보드'를 경영진에게 선물했다고 하고요.
삼성SDS는 오픈AI와 AI 데이터센터 구축·기업용 AI 서비스에서 협력하기로 했고, 삼성물산과 삼성중공업은 해상 부유식 데이터센터를 공동 개발합니다.
삼성은 내년 2월까지 전 임직원 AI 교육을 마치는 것을 목표로 전사 AX에 속도를 올리고 있는데, 사내에 AI 도입 제안을 올릴 때 국내 대기업 사례로 들기 좋은 근거예요.
악성 챗GPT 공유 링크 하나로 열어본 사람의 세션에서 코드가 돌 수 있었던 취약점이 공개됐어요. 🔗
보안업체 Parameter가 찾았고 결함 세 개를 엮은 구조인데, 수식 편집기 MathLive가 보낸 쪽 프레임을 확인하지 않고 설정 메시지를 처리하는 데서 시작합니다.
그 메시지에 날 HTML을 실어 샌드박스 없는 프레임을 만들면 chatgpt.com 신원을 물려받고, 챗GPT 콘텐츠 보안 정책이 허용한 유튜브 스크립트가 거기서 코드를 실행했고요.
연구진은 최근 대화 목록을 읽고 공유하지 않은 비공개 대화를 열어 일부를 외부 서버로 보내는 것까지 시연했는데, 계정을 대신해 어떤 동작이든 할 수 있었다고 적었습니다.
10월 18일 신고가 들어가고 8일 뒤인 10월 26일에 수정됐으며, 오픈AI는 등급을 P2에서 가장 심각한 P1으로 올리고 $5,000을 지급했습니다.
실제 악용은 확인되지 않았고 고친 쪽이 서버라 이용자가 설치하거나 재설정할 건 없는데, 공유 링크가 읽기 전용이라는 전제는 다시 볼 만해요.
사이트 운영자가 학습 거부를 한 줄로 밝힐 표준이 나온 같은 주말에, 악성코드는 그 모델들을 피해자 자산 값을 매기는 분석관으로 부려 쓰고 있었어요.
여러분 조직에서는 AI 도구의 보안 점검을 누가 맡고 있나요? 💬